SPARTAN TI
LGPD para pequenas empresas: o mínimo que seu site precisa ter
A Lei Geral de Proteção de Dados vale no Brasil desde 2020 e não tem nota de rodapé dispensando empresa pequena. O que muda, para quem tem cinco funcionários, é a proporção: ninguém espera que uma loja de bairro monte a estrutura de um banco. Espera-se que ela saiba quais dados coleta, por que coleta, onde guarda e o que faz quando o cliente pede para sair.
Este artigo é um checklist prático do mínimo que o seu site precisa ter. Não é parecer jurídico — não somos advogados, e a aplicação da lei depende do seu caso concreto, do tipo de dado e do seu setor. Para decisão com efeito legal, procure apoio jurídico. O que você encontra aqui é a parte técnica e operacional, que é onde a maioria das pequenas empresas erra feio e barato de consertar.
O que é dado pessoal (é mais do que você pensa)
Dado pessoal é qualquer informação que identifique uma pessoa ou permita identificá-la. CPF e nome completo são o óbvio. O que pega as empresas de surpresa é o resto:
- E-mail e telefone — inclusive e-mail corporativo com nome da pessoa;
- Endereço IP do visitante, que seu servidor registra em log por padrão;
- Identificador de cookie e de dispositivo, usados por ferramentas de análise e anúncio;
- Foto, áudio de ligação e imagem de câmera de segurança;
- Histórico de compra e de navegação associado a uma pessoa;
- Currículo recebido pelo site, que costuma ficar numa caixa de e-mail para sempre.
Existe ainda uma categoria com proteção reforçada, os dados pessoais sensíveis: saúde, biometria, dado genético, origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato e vida sexual. Se o seu negócio toca em qualquer um deles — clínica, laboratório, academia que pede atestado, empresa com ponto biométrico — o cuidado precisa ser maior e a consulta jurídica deixa de ser opcional.
Primeiro exercício, e o mais útil de todos: faça uma lista de uma página com todo lugar em que a sua empresa guarda dado de pessoa — site, planilha, WhatsApp, caixa de e-mail, sistema de gestão, caderno do balcão, câmera. Sem esse mapa, nenhum dos passos seguintes é possível de verdade.
Bases legais em linguagem simples
A lei não proíbe usar dado pessoal. Ela exige que exista um motivo legítimo, previsto em lei, para cada uso. Esse motivo é a base legal. Existem várias, mas três cobrem quase tudo numa empresa pequena.
Execução de contrato
Você precisa do endereço para entregar o produto, do CPF para emitir a nota, do e-mail para mandar o comprovante. Isso é cumprir o que foi combinado com o cliente, e não exige pedir autorização separada — já está implícito na relação. É a base mais confortável, porque é a mais difícil de contestar. O limite é o escopo: o endereço serve para entregar, não para virar mala direta.
Consentimento
É a autorização da pessoa, livre, informada e para uma finalidade específica. Serve bem para newsletter, para cookies não essenciais e para uso de foto em material de divulgação. Três detalhes que invalidam consentimento na prática: caixa já marcada por padrão, texto genérico do tipo "concordo com tudo", e a impossibilidade de voltar atrás. A pessoa pode retirar o consentimento quando quiser, e a partir daí você precisa parar.
Legítimo interesse
É a base para usos esperados e de baixo risco que não cabem nas outras, como prevenção a fraude, segurança do site e algumas ações de relacionamento com cliente já existente. É a mais flexível e a mais mal usada: não é curinga. Quem usa legítimo interesse precisa ter pensado se o uso é realmente esperado pela pessoa, se é necessário e se o interesse da empresa não atropela o direito dela — e precisa registrar esse raciocínio. Em caso de dúvida real, é exatamente aqui que o apoio jurídico compensa.
| Situação | Base que costuma caber | Cuidado principal |
|---|---|---|
| Entregar pedido e emitir nota | execução de contrato | não usar para outra finalidade |
| Enviar newsletter | consentimento | caixa desmarcada e saída fácil |
| Cookie de análise de visita | consentimento | só disparar depois do aceite |
| Antifraude e log de acesso | legítimo interesse | registrar a justificativa |
| Guardar nota fiscal por anos | obrigação legal | prazo definido, não eterno |
Aviso de privacidade no site
Também chamado de política de privacidade. É o documento em que você conta, em linguagem que o cliente entende, o que faz com os dados dele. Precisa estar acessível de qualquer página — rodapé é o lugar de sempre — e dizer, no mínimo:
- Quem é o controlador: razão social, CNPJ e um canal de contato de verdade;
- Quais dados você coleta e por quais meios: formulário, cookie, WhatsApp, ligação;
- Para que serve cada coleta, com a finalidade escrita de forma específica;
- Com quem você compartilha: hospedagem, meio de pagamento, transportadora, ferramenta de e-mail, plataforma de anúncio;
- Por quanto tempo guarda cada tipo de dado, e com qual critério;
- Quais são os direitos da pessoa e como exercê-los, com canal e prazo;
- Se há transferência para fora do Brasil, o que acontece sempre que a sua ferramenta é estrangeira;
- A data da última atualização, para a pessoa saber se está lendo a versão vigente.
Dois erros comuns: copiar a política de outra empresa (ela descreve ferramentas que você não usa e omite as que usa, e isso é pior que não ter) e escrever um texto que ninguém entende. Aviso de privacidade não é peça de defesa; é comunicação. Se puder, escreva um resumo de cinco linhas no topo e o detalhe abaixo.
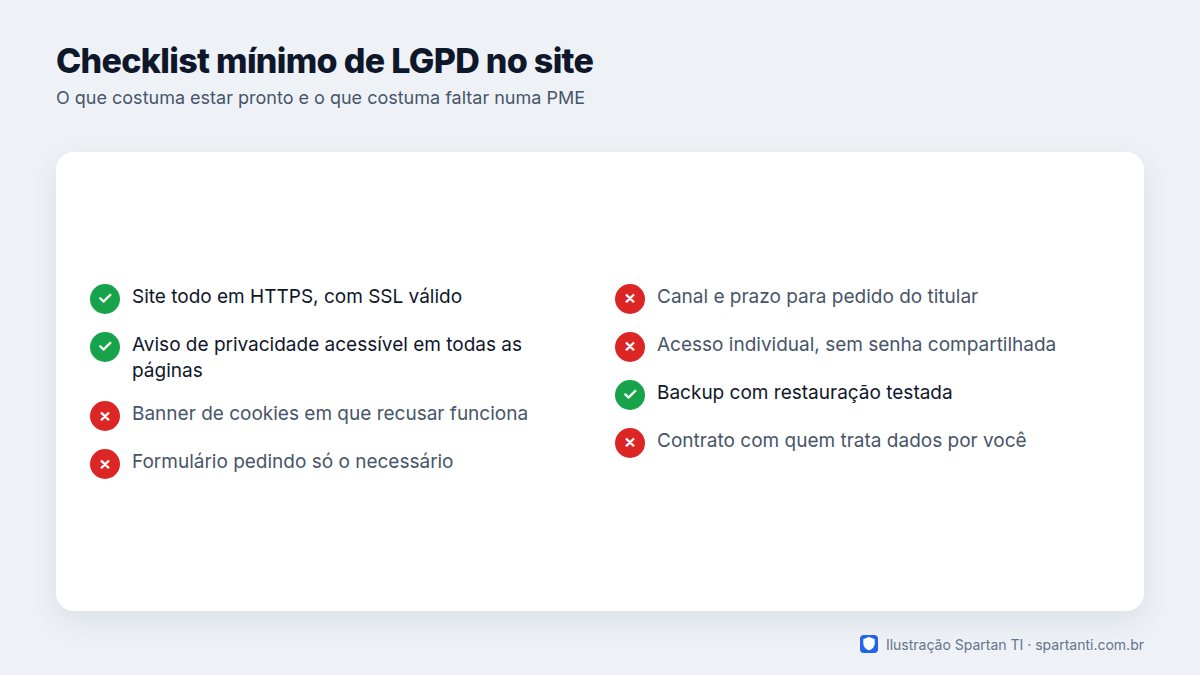
Cookies e um banner que funciona de verdade
Cookie é um pequeno arquivo que o site guarda no navegador do visitante. Alguns são essenciais para o site funcionar — manter o login, lembrar o carrinho, segurança. Esses não precisam de autorização. Os outros, os de medição e de publicidade, precisam.
E é aqui que está o problema mais frequente, porque dá para implementar banner errado sem perceber:
- O botão recusar tem que recusar. Se o script de análise ou de anúncio já disparou antes do clique, o banner é decoração. É muito comum o código de consentimento rodar depois das ferramentas que ele deveria controlar — o resultado é um site que pergunta e ignora a resposta.
- Recusar precisa ser tão fácil quanto aceitar. Dois botões, mesmo tamanho, mesma tela. Esconder a recusa dentro de "configurações avançadas" descaracteriza a escolha.
- Sem aceite forçado. Bloquear o conteúdo até a pessoa aceitar não é consentimento livre, salvo nas raras hipóteses em que o cookie é essencial.
- A escolha tem que persistir e ser revisável. Deixe um link no rodapé para a pessoa mudar de ideia depois.
- Teste numa janela anônima. Abra o site, clique em recusar e confira se as ferramentas de medição realmente não carregaram. Esse teste de dois minutos derruba a maioria dos banners mal configurados.
Vale lembrar que isso afeta métrica: parte dos visitantes vai recusar e desaparecer dos seus relatórios. Isso é esperado e não é defeito. Se você usa esses números para decidir, leia o artigo sobre site que converte em clientes com essa limitação em mente.
Formulários: colete menos
A lei fala em necessidade: só o dado indispensável para a finalidade. Essa regra, por sorte, é a mesma que aumenta conversão. Formulário curto preenche mais.
- Pergunte o mínimo. Para um orçamento, nome, forma de contato e o que a pessoa precisa. CPF, data de nascimento e endereço completo em formulário de contato não têm justificativa;
- Diga para que serve, em uma linha ao lado do botão: "usamos seus dados apenas para responder este pedido";
- Link para o aviso de privacidade visível no formulário;
- Consentimento de marketing separado, com caixa desmarcada, e nunca como condição para enviar o formulário;
- Campo livre é risco. Um "conte seu caso" pode receber dado sensível sem você pedir. Avise o que não deve ser escrito ali;
- Formulário sempre em HTTPS, com SSL válido. Sem isso, o dado viaja aberto.
Os detalhes de construção e teste estão em formulário de contato que funciona. E se o formulário manda o lead para planilha ou CRM automaticamente, o cuidado se estende ao destino — tema do artigo sobre tarefas que dá para automatizar neste mês.
Direitos do titular e como atender um pedido
Titular é a pessoa a quem o dado pertence. Ela pode pedir confirmação de que você trata dados dela, acesso ao que você tem, correção do que está errado, eliminação, informação sobre com quem você compartilhou, portabilidade e revogação de consentimento. Também pode se opor a um tratamento feito com base em legítimo interesse.
O que você precisa ter pronto é um processo, não um departamento:
- Um canal publicado no aviso de privacidade: e-mail dedicado ou formulário próprio;
- Confirmação de recebimento no mesmo dia, dizendo o que vai acontecer;
- Verificação de identidade proporcional — o suficiente para não entregar dado de uma pessoa a outra, sem transformar isso em barreira;
- Busca nos lugares do seu mapa, inclusive WhatsApp, planilha e backup;
- Resposta por escrito, dentro do prazo que você publicou, explicando o que foi feito e o que não pôde ser apagado por obrigação legal — nota fiscal, por exemplo, tem prazo de guarda;
- Registro do atendimento, com data e desfecho.
Conselho prático de quem opera: atenda sem discutir. Pedido de titular virar discussão custa muito mais caro, em tempo e em reputação, do que simplesmente cumprir.
Segurança básica que resolve a maior parte do risco
Vazamento em empresa pequena raramente é ataque sofisticado. É senha compartilhada, acesso de ex-funcionário que ninguém removeu e planilha no e-mail pessoal. O mínimo honesto:
- Acesso individual, um usuário por pessoa, com permissão só do que ela precisa. Senha de setor é o pior arranjo possível, porque ninguém é responsável;
- Senha forte em gerenciador, nunca em caderno ou arquivo chamado senhas;
- Verificação em duas etapas no e-mail, no painel do site, no banco e nas redes sociais;
- Remoção de acesso no desligamento, no mesmo dia, com checklist;
- Backup diário e restauração testada — e lembre que o backup também contém dado pessoal e precisa do mesmo cuidado;
- Atualização de sistema e plugin em dia, porque falha conhecida e não corrigida é a porta mais usada;
- SSL válido e site todo em HTTPS, sem página de formulário fora disso.
Essas rotinas são as mesmas da manutenção de site: na prática, manutenção bem feita é metade da conformidade.
Contrato com quem trata dados por você
Você é responsável pelos dados mesmo quando quem os guarda é outro. Hospedagem, meio de pagamento, plataforma de e-mail, ERP, transportadora, agência: todos tratam dado dos seus clientes em seu nome. Isso precisa estar no papel.
O que olhar em cada fornecedor: cláusula dizendo que ele só usa o dado para prestar o serviço contratado, compromisso de segurança e sigilo, aviso de incidente para você em prazo curto, regra sobre subcontratados, informação de onde os dados ficam hospedados e o que acontece no fim do contrato — devolução e exclusão. Guarde também o contato de privacidade de cada um; você vai precisar dele no dia em que algo acontecer. Essas cláusulas entram na mesma conversa de o que exigir num contrato de criação de site, inclusive a titularidade do domínio e dos acessos.
Se você integra sistemas, cada integração move dado pessoal de um lado para o outro. Vale mapear o que atravessa cada ponte — o raciocínio técnico está em o que é uma API e quando vale integrar. O mesmo vale para quem vende online e distribui dado do comprador entre plataforma, pagamento e logística, situação detalhada em loja virtual ou marketplace.
Conformidade não é um PDF. É rotina: mapa de dados revisado, acessos revogados no desligamento, banner testado depois de cada mudança no site e pedido de titular atendido no prazo. Documento sem rotina não protege ninguém.
O que fazer num vazamento
Incidente de segurança com dado pessoal precisa de reação rápida e organizada. A lei prevê comunicação à Autoridade Nacional de Proteção de Dados e às pessoas afetadas quando o incidente puder gerar risco ou dano relevante, em prazo razoável — e a avaliação disso é jurídica, não técnica. Por isso, o seu plano precisa ter nomes e telefones antes de acontecer:
- Contenha. Corte o acesso indevido, troque senhas, isole o que foi comprometido;
- Registre. Data, hora, o que aconteceu, quais dados e quantas pessoas, com evidências e logs preservados;
- Acione apoio jurídico e técnico imediatamente, para avaliar risco e obrigação de comunicar;
- Comunique quem precisa ser comunicado, com texto claro, dizendo o que houve e o que a pessoa deve fazer;
- Corrija a causa e anote a lição, para o mesmo buraco não ser usado duas vezes.
O que não fazer: apagar rastro, demorar para avisar na esperança de que ninguém perceba, e tratar como problema de TI aquilo que é decisão da empresa. Transparência rápida costuma custar menos que silêncio descoberto depois.
Seu plano de duas semanas
Semana 1: monte o mapa de uma página com todos os lugares em que você guarda dado; confirme HTTPS em todas as páginas; escreva ou reescreva o aviso de privacidade com a sua realidade, não com a de outra empresa; enxugue os formulários. Semana 2: teste o banner de cookies em janela anônima clicando em recusar; crie o canal e o prazo de atendimento ao titular; reveja acessos e ative verificação em duas etapas; peça as cláusulas de proteção de dados aos fornecedores principais.
Depois disso, você não está "em conformidade total" — ninguém está, de forma permanente — mas sai da situação que mais gera problema, que é não saber o que se coleta nem ter como responder um pedido. Para ver como organizamos isso nos projetos, dê uma olhada no portfólio e no guia; dúvidas rápidas sobre hospedagem, SSL e manutenção estão nas perguntas frequentes. Se quiser revisar o seu site com alguém, fale pelo contato — e, para a parte jurídica do seu caso, procure um advogado. É uma divisão de trabalho que funciona melhor que tentar resolver tudo de um lado só.
Perguntas frequentes
Empresa pequena precisa cumprir a LGPD?
Sim. A lei não isenta empresa por tamanho; ela permite que o rigor das medidas seja proporcional ao risco e ao volume de dados tratados. Para a maioria das pequenas empresas, isso significa aviso de privacidade verdadeiro, coleta enxuta, segurança básica de acesso e backup, e um canal para atender pedidos de clientes.
Preciso contratar um encarregado de dados?
A lei exige a indicação de um encarregado, que é a pessoa de contato para titulares e para a autoridade, e há regras específicas para agentes de pequeno porte que podem flexibilizar o formato. Na prática, muitas empresas pequenas indicam um sócio ou responsável interno e publicam o contato no site. Confirme com apoio jurídico o que se aplica ao seu caso antes de decidir.
Copiar a política de privacidade de outro site resolve?
Não, e costuma piorar. A política descreve ferramentas, finalidades e prazos específicos: a copiada vai citar serviços que você não usa e deixar de fora os que você usa. Além de não proteger, cria contradição entre o que o documento diz e o que o site faz, o que é fácil de demonstrar.
Meu banner de cookies está certo?
Teste em vez de supor. Abra o site numa janela anônima, clique em recusar e verifique se os scripts de medição e publicidade realmente não carregaram. Se carregarem, o banner é enfeite. O outro ponto é a simetria: aceitar e recusar precisam estar na mesma tela, com o mesmo destaque.
Posso guardar dado de cliente para sempre?
Não. Cada dado deve ficar pelo tempo necessário à finalidade ou pelo prazo que a lei exige, como no caso de documentos fiscais e trabalhistas. O que vence e não tem obrigação de guarda deve ser eliminado. Defina um prazo por tipo de dado, escreva no aviso de privacidade e cumpra, inclusive nos backups antigos.
Qual é a multa por descumprir a LGPD?
A lei prevê sanções administrativas que vão de advertência até multa e, em casos graves, bloqueio ou eliminação dos dados, aplicadas pela autoridade nacional conforme a gravidade e o porte do infrator. Não vale decorar número: o custo mais provável para uma empresa pequena é perda de cliente e desgaste de reputação. Para a dimensão legal do seu caso, consulte um advogado.